Elenco delle simulazioni d’esame SPOTO
SPOTO
Last Updated Time: 2026/11/10
Language: English
-
Luc***2026/11/11order Other ***Hen***2026/11/11order Other ***Ale***2026/11/11order Other ***
-
Mas***2026/11/11order Other ***Mic***2026/11/11order Other ***Eth***2026/11/11order Other ***
-
Dan***2026/11/11order Other ***Jac***2026/11/11order Other ***Log***2026/11/11order Other ***
-
Jac***2026/11/11order Other ***Lev***2026/11/11order Other ***Seb***2026/11/11order Other ***
-
Mat***2026/11/11order Other ***Jac***2026/11/11order Other ***Owe***2026/11/11order Other ***
-
The***2026/11/11order Other ***Aid***2026/11/11order Other ***Sam***2026/11/11order Other ***
-
Lia***2026/11/11order Other ***Noa***2026/11/11order Other ***Oli***2026/11/11order Other ***
-
Eli***2026/11/11order Other ***Wil***2026/11/11order Other ***Jam***2026/11/11order Other ***
-
Luc***2026/11/11order Other ***
-
Mas***2026/11/11order Other ***
-
Dan***2026/11/11order Other ***
-
Jac***2026/11/11order Other ***
-
Owe***2026/11/11order Other ***
-
The***2026/11/11order Other ***
-
Lia***2026/11/11order Other ***
-
Wil***2026/11/11order Other ***
Informazioni sull'esame di certificazione CISSP
Il CISSP è una certificazione di sicurezza informatica riconosciuta a livello globale, progettata per professionisti della sicurezza esperti, manager e dirigenti. Accelera la tua carriera nella cybersecurity con la certificazione CISSP. Il CISSP convalida le competenze tecniche e manageriali approfondite di un professionista della sicurezza delle informazioni per progettare, implementare e gestire efficacemente la sicurezza complessiva di un'organizzazione. Con il CISSP, convalidi la tua esperienza, fai avanzare la tua carriera, contribuisci a ottenere lo stipendio desiderato e ottieni il supporto di una comunità di leader della cybersecurity che ti accompagnerà לאורך tutta la tua carriera.

Nome dell'esame:
Professionista Certificato in Sicurezza dei Sistemi Informativi (CISSP)
Professionista Certificato in Sicurezza dei Sistemi Informativi (CISSP)
Costo dell'esame:
$749
$749
Formato dell'esame:
Domande a scelta multipla e tipi di domande avanzati
Domande a scelta multipla e tipi di domande avanzati
Durata dell'esame:
3 ore
3 ore
Numero di domande:
100 - 150
100 - 150
Punteggio minimo per il superamento:
700 (su 1000 punti)
700 (su 1000 punti)
Requisiti di esperienza:
I candidati devono avere almeno cinque anni di esperienza lavorativa cumulativa a tempo pieno in due o più degli otto domini dell'attuale schema d'esame CISSP. Una laurea (triennale o magistrale) in informatica, tecnologia dell'informazione (IT) o campi correlati può soddisfare fino a un anno dell'esperienza richiesta, oppure una certificazione aggiuntiva approvata da ISC2 può sostituire fino a un anno di esperienza. È possibile ottenere una sola esenzione di un anno. Anche il lavoro part-time e gli stage possono essere conteggiati come esperienza. Un candidato che non possiede l'esperienza richiesta per diventare CISSP può diventare Associate of ISC2 superando l'esame CISSP. L'Associate of ISC2 avrà quindi sei anni per ottenere i cinque anni di esperienza richiesti.Il CISSP è una certificazione di sicurezza informatica riconosciuta a livello globale, progettata per professionisti della sicurezza esperti, manager e dirigenti. Accelera la tua carriera nella cybersecurity con la certificazione CISSP. Il CISSP convalida le competenze tecniche e manageriali approfondite di un professionista della sicurezza delle informazioni per progettare, implementare e gestire efficacemente la sicurezza complessiva di un'organizzazione. Con il CISSP, convalidi la tua esperienza, fai avanzare la tua carriera, contribuisci a ottenere lo stipendio desiderato e ottieni il supporto di una comunità di leader della cybersecurity che ti accompagnerà לאורך tutta la tua carriera.
Nome dell'esame:
Professionista Certificato in Sicurezza dei Sistemi Informativi (CISSP)
Professionista Certificato in Sicurezza dei Sistemi Informativi (CISSP)
Costo dell'esame:
$749
$749
Formato dell'esame:
Domande a scelta multipla e tipi di domande avanzati
Domande a scelta multipla e tipi di domande avanzati
Durata dell'esame:
3 ore
3 ore
Numero di domande:
100 - 150
100 - 150
Punteggio minimo per il superamento:
700 (su 1000 punti)
700 (su 1000 punti)
Requisiti di esperienza:
I candidati devono avere almeno cinque anni di esperienza lavorativa cumulativa a tempo pieno in due o più degli otto domini dell'attuale schema d'esame CISSP. Una laurea (triennale o magistrale) in informatica, tecnologia dell'informazione (IT) o campi correlati può soddisfare fino a un anno dell'esperienza richiesta, oppure una certificazione aggiuntiva approvata da ISC2 può sostituire fino a un anno di esperienza. È possibile ottenere una sola esenzione di un anno. Anche il lavoro part-time e gli stage possono essere conteggiati come esperienza. Un candidato che non possiede l'esperienza richiesta per diventare CISSP può diventare Associate of ISC2 superando l'esame CISSP. L'Associate of ISC2 avrà quindi sei anni per ottenere i cinque anni di esperienza richiesti.Introduzione alla certificazione CISSP
1.Che cos'è la certificazione CISSP?
La CISSP (Certified Information Systems Security Professional / Professionista certificato in sicurezza dei sistemi informativi) è una certificazione di sicurezza delle informazioni riconosciuta a livello globale e indipendente dai fornitori. Gestita da ISC2, convalida la tua capacità di progettare, implementare e gestire un programma di cybersicurezza di livello eccellente. Essendo una delle credenziali più prestigiose nel settore, la CISSP dimostra la padronanza di otto domini della sicurezza — rendendola lo standard di riferimento per i professionisti della sicurezza in tutto il mondo.
2.Quali sono i domini dell'esame CISSP?
L'esame CISSP copre otto domini fondamentali del Common Body of Knowledge (CBK):
- Sicurezza e gestione del rischio
- Sicurezza degli asset
- Architettura e ingegneria della sicurezza
- Sicurezza delle comunicazioni e delle reti
- Gestione delle identità e degli accessi (IAM)
- Valutazione e test della sicurezza
- Operazioni di sicurezza
- Sicurezza nello sviluppo del software
Ogni dominio ha un peso specifico nell'esame, con "Sicurezza e gestione del rischio" che è il più rilevante con il 15%.
3.Quali sono il formato e i requisiti dell'esame CISSP?
L'esame CISSP utilizza il Computerized Adaptive Testing (CAT) per i candidati di lingua inglese ed è composto da 100–150 domande da completare in 4 ore. I candidati devono avere almeno cinque anni di esperienza lavorativa retribuita cumulativa in due o più degli otto domini del CBK. Una laurea quadriennale o una certificazione approvata può sostituire un anno di esperienza. Per superare l'esame è necessario ottenere un punteggio scalato di almeno 700 su 1000.
4.Perché ottenere la certificazione CISSP?
La CISSP è costantemente classificata tra le certificazioni IT più retribuite a livello globale. I professionisti certificati riportano stipendi significativamente più elevati rispetto ai colleghi non certificati, con guadagni medi annui superiori a 120.000 dollari negli Stati Uniti. Oltre alla retribuzione, la CISSP apre le porte a ruoli senior come CISO, Direttore della Sicurezza e Architetto della Sicurezza. È riconosciuta da governi e aziende in tutto il mondo e soddisfa i requisiti di conformità DoD 8570.
5.Chi dovrebbe sostenere l'esame CISSP?
La CISSP è progettata per professionisti della sicurezza esperti pronti ad avanzare verso ruoli di leadership. I candidati ideali includono: Responsabili e Direttori della Sicurezza, Direttori IT e CISO, Consulenti e Analisti della Sicurezza, Auditor della Sicurezza e Architetti di Rete. Se hai cinque o più anni di esperienza pratica nella sicurezza e aspiri a influenzare la strategia di sicurezza organizzativa, la CISSP è la certificazione giusta per il tuo percorso professionale.
6.Vale la pena ottenere la certificazione CISSP nel 2026?
Assolutamente sì. Con la crescita delle minacce informatiche in termini di scala e complessità, le organizzazioni sono sempre più sotto pressione per assumere leader della sicurezza qualificati. I professionisti con CISSP sono molto richiesti a livello globale e le offerte di lavoro che richiedono questa certificazione aumentano di anno in anno. Oltre alla crescita professionale, la certificazione rappresenta credibilità, affidabilità e impegno nella professione — qualità che influenzano direttamente le decisioni di assunzione e le negoziazioni salariali a livello esecutivo.
7.Come mantenere la certificazione CISSP?
La certificazione CISSP deve essere rinnovata ogni tre anni. Per mantenerla, i professionisti certificati devono ottenere 120 crediti di Formazione Professionale Continua (CPE, Continuing Professional Education) durante il ciclo triennale e pagare una quota annuale di mantenimento (AMF, Annual Maintenance Fee). I crediti CPE possono essere ottenuti tramite formazione sulla sicurezza, conferenze, webinar, scrittura di articoli o attività di volontariato — garantendo che le tue conoscenze rimangano aggiornate in un campo in rapida evoluzione.
8.Inizia oggi il tuo percorso verso il successo CISSP
Migliaia di professionisti della sicurezza hanno trasformato le loro carriere grazie alla certificazione CISSP. Che tu stia puntando al tuo primo ruolo senior nella sicurezza o a posizionarti per ruoli dirigenziali (C-suite), la CISSP ti fornisce le credenziali, le conoscenze e la credibilità necessarie per arrivarci. Risorse di studio complete, esami di pratica e programmi di preparazione guidati da esperti sono disponibili per aiutarti a superare l'esame con sicurezza — non aspettare per fare il prossimo passo nella tua carriera.
9.Test di pratica SPOTO CISSP rispetto alla Guida allo studio ufficiale: tasso di superamento
| Criterio | simulazione d esame | Preparazione ufficiale |
|---|---|---|
| Che cos'è | Una raccolta di domande composta da domande e risposte d'esame autentiche al 100% | Materiali di PMP: la Guida allo studio ufficiale, domande di esempio e gli obiettivi d'esame |
| Tasso di superamento | Il tasso di superamento dei test di pratica SPOTO è vicino al 100%. | L'esame di certificazione CISSP ha un tasso di superamento di solo 20–30%, a seconda di quanto bene ti sei preparato. |
| Valore didattico | Puoi comprendere rapidamente i tipi di domande d'esame, il livello di difficoltà e gli elementi essenziali dell'esame reale. | costruire i concetti dalle basi |
| Accuratezza | Contiene il 100% delle domande reali d'esame, sebbene il numero di domande nella simulazione d esame superi il numero di domande dell'esame reale. | Le risorse gratuite coprono tutti gli argomenti d'esame ma non evidenziano le aree chiave; differiscono inoltre in modo significativo dall'esame reale. |
| Spiegazioni | Fornisce risposte corrette verificate da esperti insieme a brevi spiegazioni. | Approfondito, con concetti legati agli obiettivi |
| Costo | L'accuratezza di una banca domande è legata al costo dell'esame; è necessario un budget maggiore per ottenere le domande e risposte d'esame più aggiornate. | Gratuito o più costoso |
| Miglior utilizzo | Se vuoi aumentare il tasso di superamento dell'esame, la simulazione d esame è il miglior materiale di studio. | apprendere i domini e costruire le basi |
10.Spiegazione degli 8 domini dell’esame CISSP
Dominio 1 CISSP: Sicurezza e gestione del rischio
Come primo dominio della certificazione CISSP, Sicurezza e gestione del rischio rappresenta circa il 16% dell’esame. Copre i principi fondamentali della cybersecurity, inclusi i fondamenti della sicurezza e le tecniche utilizzate per identificare, valutare e gestire i rischi. I candidati esplorano anche la governance e la conformità della sicurezza, apprendendo come questi elementi supportano le strategie di sicurezza organizzative e garantiscono l’adesione a regolamenti, politiche e standard di settore applicabili.
Dominio 2 CISSP: Sicurezza degli asset
Rappresentando il 10% dell’esame CISSP, il secondo dominio si concentra sulla protezione degli asset organizzativi come componente chiave di un programma di cybersecurity efficace. Esamina come preservare riservatezza, integrità e disponibilità di risorse preziose, inclusi documenti digitali, database e infrastrutture fisiche.
Dominio 3 CISSP: Architettura e ingegneria della sicurezza
Rappresentando il 13% dell’esame CISSP, questo dominio esamina i principi e le pratiche coinvolti nello sviluppo di sistemi e architetture informatiche sicure. Si concentra sull’istituzione di salvaguardie tecniche efficaci, protocolli di sicurezza e processi operativi per proteggere i dati e le infrastrutture organizzative da potenziali minacce.
I candidati imparano a progettare, implementare e mantenere sistemi sicuri affrontando la loro capacità di resistere agli attacchi, rilevare incidenti di sicurezza e riprendersi dalle interruzioni. Il dominio copre anche diversi ambienti e piattaforme informatiche, con particolare attenzione alla crittografia e al suo ruolo nella protezione dei dati a riposo e in transito.
Dominio 4 CISSP: Comunicazione e sicurezza delle reti
Il quarto dominio rappresenta il 14% dell’esame CISSP e si concentra sulla messa in sicurezza delle reti organizzative e dei canali di comunicazione. Esplora i principi dell’architettura di rete, l’implementazione sicura e i controlli di sicurezza efficaci progettati per prevenire accessi non autorizzati e proteggere da minacce come intercettazioni, attacchi man-in-the-middle e altri attacchi basati sulla rete.
Dominio 5 CISSP: Gestione delle identità e degli accessi (IAM)
Costituendo il 13% dell’esame CISSP, questo dominio copre le tecnologie, le politiche e le procedure utilizzate dalle organizzazioni per gestire le identità degli utenti e controllare l’accesso ai sistemi informativi. I temi chiave includono identificazione, autenticazione e autorizzazione, nonché l’amministrazione dei privilegi di accesso. I candidati imparano ad applicare principi di accesso basati sui ruoli e a garantire che gli utenti ricevano solo le autorizzazioni necessarie per svolgere le responsabilità assegnate.
Dominio 6 CISSP: Test e valutazione della sicurezza
Il sesto dominio rappresenta il 12% dell’esame CISSP e si concentra sui metodi utilizzati per valutare la postura di sicurezza complessiva di un’organizzazione. Copre test di sicurezza, tecniche di valutazione e identificazione delle vulnerabilità, aiutando le organizzazioni a scoprire debolezze e difetti di configurazione prima che gli attaccanti possano sfruttarli. L’obiettivo è rafforzare le difese dei sistemi e migliorare la loro capacità di resistere a potenziali minacce alla sicurezza.
Dominio 7 CISSP: Operazioni di sicurezza
Rappresentando il 13% dell’esame di certificazione CISSP, Operazioni di sicurezza affronta i processi e le attività operative necessari per proteggere gli asset informativi di un’organizzazione. Copre pratiche essenziali come risposta agli incidenti, disaster recovery e monitoraggio continuo della sicurezza. I candidati imparano a mantenere operazioni sicure, rispondere efficacemente alle minacce emergenti e garantire la resilienza aziendale durante eventi di sicurezza imprevisti.
Dominio 8 CISSP: Sicurezza dello sviluppo software
L’ottavo dominio costituisce il 10% dell’esame CISSP ed esplora le pratiche di sicurezza necessarie per sviluppare software affidabile con vulnerabilità minime. Sottolinea l’incorporazione di controlli di sicurezza e best practice lungo tutto il ciclo di vita dello sviluppo software (SDLC), coprendo ogni fase dalla pianificazione e progettazione iniziali all’implementazione, distribuzione e manutenzione continua.
11.Accuratezza e tasso di superamento delle domande di pratica CISSP 2026 di SPOTO
Le domande di pratica CISSP di SPOTO vantano un tasso di superamento del 100%; abbiamo già aiutato migliaia di candidati a superare con successo i loro esami di certificazione. Puoi trovare numerose testimonianze di candidati su Trustpilot (recensioni delle domande di pratica SPOTO) che attestano le banche di domande di SPOTO. Forniamo domande e risposte d’esame autentiche al 100% — puoi riporre piena fiducia in SPOTO. Puoi anche trovare recensioni e discussioni su SPOTO su Reddit e altri forum online.
Latest Passing Reports from SPOTO Candidates
RELATED Practice test
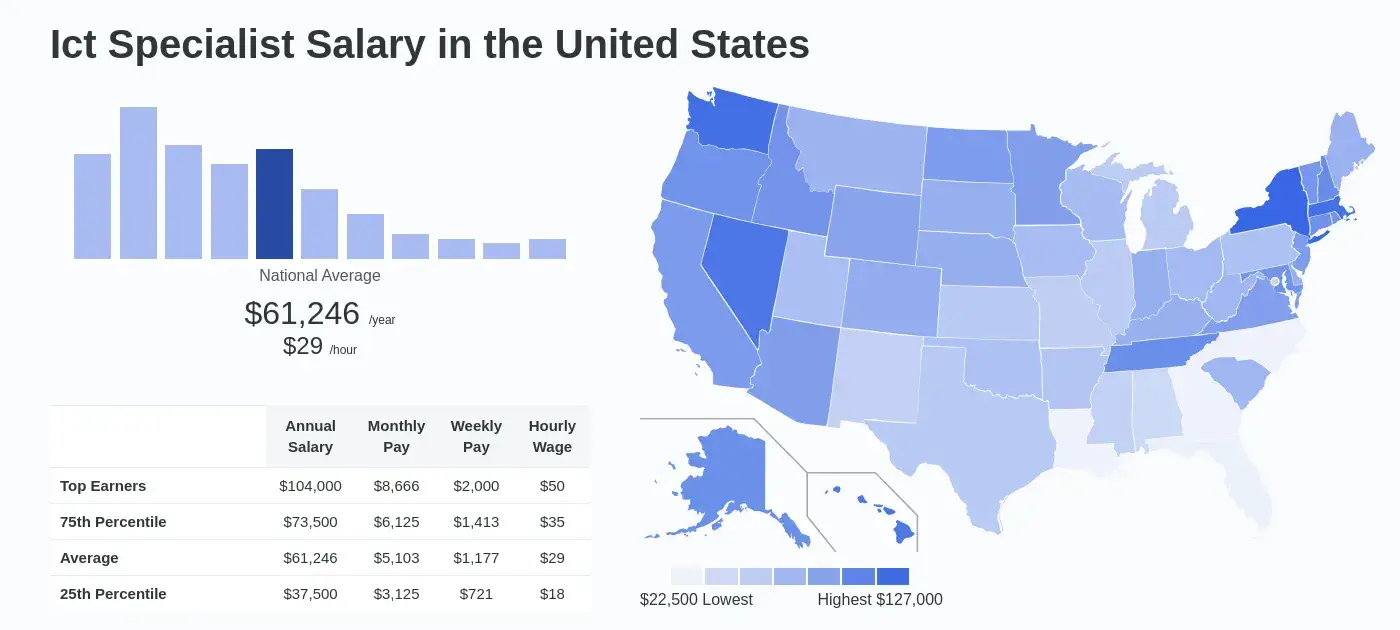
How Much Can You Make with the Certification?
Certified professionals can earn up to 40-percent more than their non-certified peers.