Списък с изпитни въпроси на SPOTO
SPOTO
Last Updated Time: 2026/11/10
Language: English
-
Luc***2026/11/11order Other ***Hen***2026/11/11order Other ***Ale***2026/11/11order Other ***
-
Mas***2026/11/11order Other ***Mic***2026/11/11order Other ***Eth***2026/11/11order Other ***
-
Dan***2026/11/11order Other ***Jac***2026/11/11order Other ***Log***2026/11/11order Other ***
-
Jac***2026/11/11order Other ***Lev***2026/11/11order Other ***Seb***2026/11/11order Other ***
-
Mat***2026/11/11order Other ***Jac***2026/11/11order Other ***Owe***2026/11/11order Other ***
-
The***2026/11/11order Other ***Aid***2026/11/11order Other ***Sam***2026/11/11order Other ***
-
Lia***2026/11/11order Other ***Noa***2026/11/11order Other ***Oli***2026/11/11order Other ***
-
Eli***2026/11/11order Other ***Wil***2026/11/11order Other ***Jam***2026/11/11order Other ***
-
Luc***2026/11/11order Other ***
-
Mas***2026/11/11order Other ***
-
Dan***2026/11/11order Other ***
-
Jac***2026/11/11order Other ***
-
Owe***2026/11/11order Other ***
-
The***2026/11/11order Other ***
-
Lia***2026/11/11order Other ***
-
Wil***2026/11/11order Other ***
Информация за изпита за сертификация CISSP
CISSP е глобално призната сертификация в областта на киберсигурността, предназначена за опитни специалисти по сигурност, мениджъри и ръководители. Ускорете своята кариера в киберсигурността със сертификацията CISSP. CISSP удостоверява задълбочените технически и управленски знания и опит на специалиста по информационна сигурност за ефективно проектиране, изграждане и управление на цялостната сигурност на организацията. С CISSP вие доказвате своята експертиза, развивате кариерата си, подпомагате постигането на желаното възнаграждение и получавате подкрепа от общност от лидери в киберсигурността през цялата си кариера.

Име на изпита:
Сертифициран специалист по сигурност на информационните системи (CISSP)
Сертифициран специалист по сигурност на информационните системи (CISSP)
Такса за изпита:
$749
$749
Формат на изпита:
Множествен избор и разширени типове въпроси
Множествен избор и разширени типове въпроси
Продължителност на изпита:
3 часа
3 часа
Брой въпроси:
100 - 150
100 - 150
Минимален резултат за успешно полагане:
700 (от 1000 точки)
700 (от 1000 точки)
Изисквания за опит:
Кандидатите трябва да имат минимум пет години натрупан пълен трудов стаж в две или повече от осемте области на текущия CISSP изпитен план. Придобиването на висше образование (бакалавър или магистър) по компютърни науки, информационни технологии (IT) или сродни области може да покрие до една година от изисквания опит, или допълнителна сертификация от списъка, одобрен от ISC2, може също да покрие до една година. Само една година може да бъде призната. Непълно работно време и стажове също могат да се зачитат. Кандидат, който няма необходимия опит, може да стане Associate of ISC2 след успешно полагане на CISSP изпита. След това той ще има шест години, за да натрупа необходимите пет години опит.CISSP е глобално призната сертификация в областта на киберсигурността, предназначена за опитни специалисти по сигурност, мениджъри и ръководители. Ускорете своята кариера в киберсигурността със сертификацията CISSP. CISSP удостоверява задълбочените технически и управленски знания и опит на специалиста по информационна сигурност за ефективно проектиране, изграждане и управление на цялостната сигурност на организацията. С CISSP вие доказвате своята експертиза, развивате кариерата си, подпомагате постигането на желаното възнаграждение и получавате подкрепа от общност от лидери в киберсигурността през цялата си кариера.
Име на изпита:
Сертифициран специалист по сигурност на информационните системи (CISSP)
Сертифициран специалист по сигурност на информационните системи (CISSP)
Такса за изпита:
$749
$749
Формат на изпита:
Множествен избор и разширени типове въпроси
Множествен избор и разширени типове въпроси
Продължителност на изпита:
3 часа
3 часа
Брой въпроси:
100 - 150
100 - 150
Минимален резултат за успешно полагане:
700 (от 1000 точки)
700 (от 1000 точки)
Изисквания за опит:
Кандидатите трябва да имат минимум пет години натрупан пълен трудов стаж в две или повече от осемте области на текущия CISSP изпитен план. Придобиването на висше образование (бакалавър или магистър) по компютърни науки, информационни технологии (IT) или сродни области може да покрие до една година от изисквания опит, или допълнителна сертификация от списъка, одобрен от ISC2, може също да покрие до една година. Само една година може да бъде призната. Непълно работно време и стажове също могат да се зачитат. Кандидат, който няма необходимия опит, може да стане Associate of ISC2 след успешно полагане на CISSP изпита. След това той ще има шест години, за да натрупа необходимите пет години опит.Въведение в сертификацията CISSP
1.Какво представлява сертификацията CISSP?
CISSP (Certified Information Systems Security Professional / Сертифициран специалист по сигурност на информационните системи) е глобално призната, независима от доставчици сертификация в областта на информационната сигурност. Управлявана от ISC2, тя удостоверява способността ви да проектирате, внедрявате и управлявате висококласна програма за киберсигурност. Като една от най-престижните квалификации в областта, CISSP демонстрира експертност в осем домейна на сигурността — превръщайки я в златен стандарт за специалистите по сигурност по целия свят.
2.Какви са домейните на изпита CISSP?
Изпитът CISSP обхваща осем основни домейна от Общото тяло от знания (CBK):
- Сигурност и управление на риска
- Сигурност на активите
- Архитектура и инженерство на сигурността
- Сигурност на комуникациите и мрежите
- Управление на идентичността и достъпа (IAM)
- Оценка и тестване на сигурността
- Операции по сигурността
- Сигурност при разработка на софтуер
Всеки домейн има определена тежест в изпита, като "Сигурност и управление на риска" е най-силно представен с 15%.
3.Какви са форматът и изискванията на изпита CISSP?
Изпитът CISSP използва компютърно адаптивно тестване (CAT - Computerized Adaptive Testing) за кандидати на английски език и се състои от 100–150 въпроса, които трябва да бъдат решени в рамките на 4 часа. Кандидатите трябва да имат минимум пет години натрупан платен професионален опит в два или повече от осемте домейна на CBK. Четиригодишна университетска степен или одобрена квалификация може да замести една година опит. За успешно преминаване е необходим резултат от поне 700 от 1000 точки.
4.Защо да придобиете сертификация CISSP?
CISSP постоянно се нарежда сред най-високоплатените ИТ сертификации в света. Сертифицираните специалисти отчитат значително по-високи заплати в сравнение с несертифицираните си колеги, като средният годишен доход в Съединените щати надхвърля 120 000 долара. Освен финансовите ползи, CISSP отваря врати към старши позиции като CISO, Директор по сигурността и Архитект по сигурността. Тя е призната от правителства и предприятия по целия свят и отговаря на изискванията за съответствие с DoD 8570.
5.Кой трябва да се яви на изпита CISSP?
CISSP е предназначена за опитни специалисти по сигурност, готови да преминат към ръководни роли. Подходящите кандидати включват: мениджъри и директори по сигурността, ИТ директори и CISO, консултанти и анализатори по сигурността, одитори по сигурността и мрежови архитекти. Ако имате пет или повече години практически опит в сигурността и се стремите да влияете върху стратегията за сигурност на организацията, CISSP е правилната сертификация за вашата кариера.
6.Струва ли си сертификацията CISSP през 2026 г.?
Абсолютно. С нарастването на мащаба и сложността на киберзаплахите, организациите са под все по-голям натиск да наемат доказани лидери в областта на сигурността. Притежателите на CISSP са силно търсени в глобален мащаб, като обявите за работа, изискващи CISSP, нарастват всяка година. Освен кариерното развитие, сертификацията е знак за надеждност, доверие и професионална ангажираност — качества, които пряко влияят върху решенията за наемане и договарянето на възнаграждения на високо управленско ниво.
7.Как да поддържате сертификацията CISSP?
Сертификацията CISSP трябва да се подновява на всеки три години. За да я поддържат, сертифицираните специалисти трябва да придобият 120 кредита за продължаващо професионално обучение (CPE - Continuing Professional Education) в рамките на тригодишния цикъл и да заплащат годишна такса за поддръжка (AMF - Annual Maintenance Fee). CPE кредитите могат да се получават чрез обучения по сигурност, конференции, уебинари, писане на статии или доброволческа дейност — гарантирайки, че знанията ви остават актуални в бързо развиваща се област.
8.Започнете своя път към успеха с CISSP още днес
Хиляди специалисти по сигурност са трансформирали кариерите си чрез сертификацията CISSP. Независимо дали се стремите към първата си старша позиция в сигурността или към роля на изпълнително ниво (C-suite), CISSP ви предоставя необходимите квалификации, знания и доверие, за да постигнете целите си. Налични са цялостни учебни ресурси, практически изпити и подготвителни програми, водени от експерти, за да ви помогнат да издържите изпита уверено — не отлагайте следващата стъпка в кариерата си.
9.Практически тестове SPOTO CISSP срещу официално ръководство за обучение: процент на успеваемост
| Критерий | Изпитни въпроси за | Официална подготовка |
|---|---|---|
| Какво е | Колекция от въпроси, състояща се от 100% автентични изпитни въпроси и отговори | Материали от PMP: официалното ръководство за обучение, примерни въпроси и целите на изпита |
| Процент на успеваемост | Процентът на успеваемост при практическите тестове на SPOTO е близо до 100%. | Изпитът за сертификация CISSP има процент на успеваемост само 20–30%, в зависимост от това колко добре сте се подготвили. |
| Стойност за обучение | Можете бързо да разберете видовете изпитни въпроси, нивото на трудност и основните същности на реалния изпит. | изграждане на концепции от нулата |
| Точност | Съдържа 100% от действителните изпитни въпроси, въпреки че броят на въпросите в Изпитни въпроси за надвишава броя на въпросите в действителния изпит. | Безплатните ресурси покриват всички теми на изпита, но не подчертават ключовите области; те също се различават значително от действителния изпит. |
| Обяснения | Предоставя проверени от експерти верни отговори заедно с кратки обяснения. | Задълбочено, с концепции, свързани с целите |
| Разход | Точността на дадена банка с въпроси е свързана с разхода за изпита; необходим е по-голям бюджет, за да се получат най-актуалните изпитни въпроси и отговори. | Безплатно или по-скъпо |
| Най-добра употреба | Ако искате да увеличите процента си на успеваемост на изпита, Изпитни въпроси за са най-добрите учебни материали. | изучаване на домейните и изграждане на основата |
10.Обяснение на 8-те домейна на изпита CISSP
Домейн 1 на CISSP: Сигурност и управление на риска
Като първи домейн на сертификацията CISSP, Сигурност и управление на риска представлява приблизително 16% от изпита. Той обхваща основните принципи на киберсигурността, включително основите на сигурността и техниките, използвани за идентифициране, оценяване и управление на рискове. Кандидатите също изследват управлението на сигурността и съответствието, като научават как тези елементи подпомагат организационните стратегии за сигурност и гарантират спазването на приложимите регулации, политики и индустриални стандарти.
Домейн 2 на CISSP: Сигурност на активите
Вторият домейн представлява 10% от изпита CISSP и се фокусира върху защитата на организационните активи като ключов компонент на ефективна програма за киберсигурност. Той разглежда как да се запазят конфиденциалността, цялостта и наличността на ценни ресурси, включително цифрови документи, бази данни и физическа инфраструктура.
Домейн 3 на CISSP: Архитектура и инженерство на сигурността
Този домейн представлява 13% от изпита CISSP и разглежда принципите и практиките, свързани с разработването на сигурни информационни системи и архитектури. Той се фокусира върху установяването на ефективни технически защитни мерки, протоколи за сигурност и оперативни процеси за защита на организационните данни и инфраструктура от потенциални заплахи.
Кандидатите се учат да проектират, внедряват и поддържат сигурни системи, като същевременно адресират способността им да устояват на атаки, да откриват инциденти по сигурността и да се възстановяват от прекъсвания. Домейнът обхваща и различни изчислителни среди и платформи, с особено внимание към криптографията и нейната роля за защита на данните в покой и при пренос.
Домейн 4 на CISSP: Комуникационна и мрежова сигурност
Четвъртият домейн представлява 14% от изпита CISSP и се концентрира върху защитата на организационните мрежи и комуникационни канали. Той изследва принципите на мрежовата архитектура, сигурното внедряване и ефективните мерки за сигурност, предназначени да предотвратяват неоторизиран достъп и да защитават от заплахи като подслушване, атаки тип „човек по средата“ и други мрежови атаки.
Домейн 5 на CISSP: Управление на идентичността и достъпа (IAM)
Съставлявайки 13% от изпита CISSP, този домейн обхваща технологиите, политиките и процедурите, които организациите използват за управление на потребителски идентичности и контрол на достъпа до информационни системи. Основните теми включват идентификация, удостоверяване и оторизация, както и администриране на привилегии за достъп. Кандидатите се учат как да прилагат принципи за достъп, базиран на роли, и да гарантират, че потребителите получават само разрешенията, необходими за изпълнение на възложените им отговорности.
Домейн 6 на CISSP: Тестване и оценка на сигурността
Шестият домейн представлява 12% от изпита CISSP и се фокусира върху методите, използвани за оценка на цялостната позиция за сигурност на организацията. Той обхваща тестване на сигурността, техники за оценка и идентифициране на уязвимости, като помага на организациите да откриват слабости и дефекти в конфигурацията, преди атакуващите да успеят да ги exploit-нат. Целта е да се укрепят защитите на системите и да се подобри способността им да издържат на потенциални заплахи за сигурността.
Домейн 7 на CISSP: Операции по сигурност
Операциите по сигурност представляват 13% от сертификационния изпит CISSP и разглеждат оперативните процеси и дейности, необходими за защита на информационните активи на организацията. Той обхваща основни практики като реагиране при инциденти, възстановяване след бедствие и непрекъснато наблюдение на сигурността. Кандидатите се учат как да поддържат сигурни операции, да реагират ефективно на нововъзникващи заплахи и да гарантират устойчивост на бизнеса по време на неочаквани събития по сигурността.
Домейн 8 на CISSP: Сигурност при разработка на софтуер
Осмият домейн съставлява 10% от изпита CISSP и изследва практиките за сигурност, необходими за разработване на надежден софтуер с минимални уязвимости. Той подчертава включването на мерки за сигурност и най-добри практики през целия жизнен цикъл на разработка на софтуер (SDLC), обхващайки всеки етап от първоначалното планиране и проектиране до внедряване, разгръщане и текуща поддръжка.
11.Точност и процент на успеваемост на практическите въпроси CISSP 2026 на SPOTO
Практическите въпроси CISSP на SPOTO се отличават със 100% процент на успеваемост; вече сме помогнали на хиляди кандидати успешно да преминат своите сертификационни изпити. Можете да намерите многобройни отзиви от кандидати в Trustpilot (ревюта на практическите въпроси на SPOTO), които потвърждават банките с въпроси на SPOTO. Предоставяме 100% автентични изпитни въпроси и отговори — можете да се доверите напълно на SPOTO. Можете също да намерите ревюта и дискусии за SPOTO в Reddit и други онлайн форуми.
Latest Passing Reports from SPOTO Candidates
RELATED Practice test
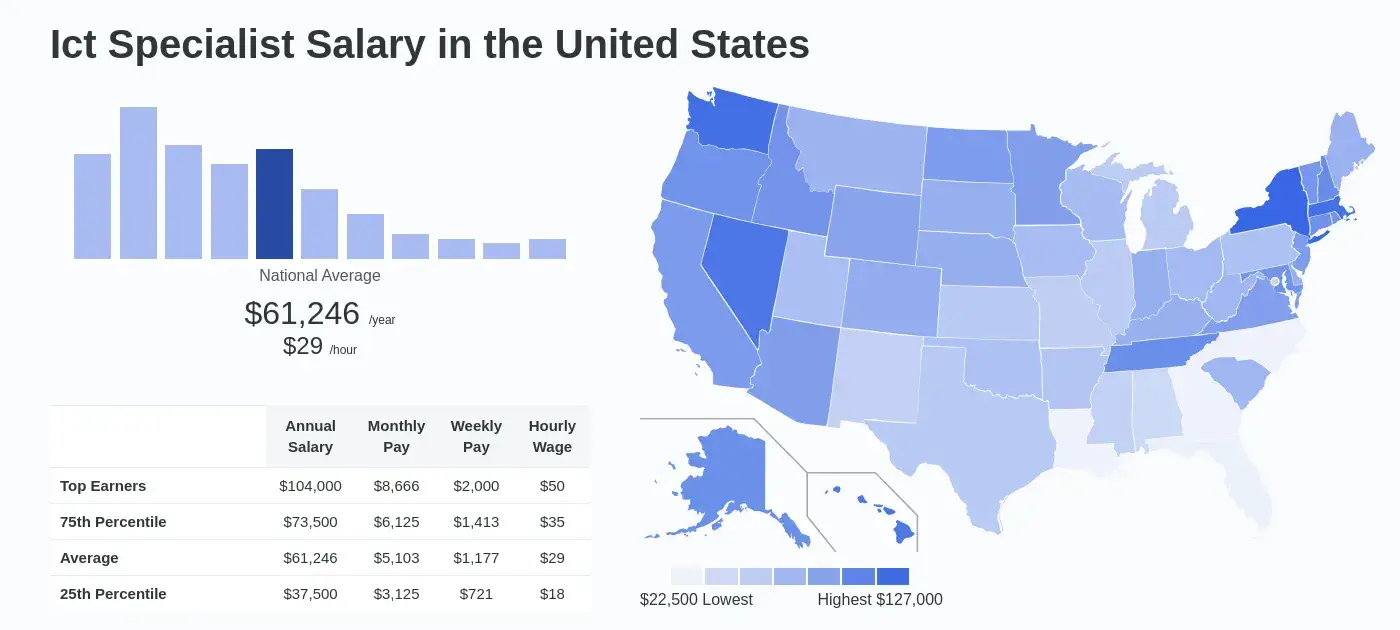
How Much Can You Make with the Certification?
Certified professionals can earn up to 40-percent more than their non-certified peers.