Liste des examens blancs SPOTO
SPOTO
Last Updated Time: 2026/11/10
Language: English
-
Luc***2026/11/11order Other ***Hen***2026/11/11order Other ***Ale***2026/11/11order Other ***
-
Mas***2026/11/11order Other ***Mic***2026/11/11order Other ***Eth***2026/11/11order Other ***
-
Dan***2026/11/11order Other ***Jac***2026/11/11order Other ***Log***2026/11/11order Other ***
-
Jac***2026/11/11order Other ***Lev***2026/11/11order Other ***Seb***2026/11/11order Other ***
-
Mat***2026/11/11order Other ***Jac***2026/11/11order Other ***Owe***2026/11/11order Other ***
-
The***2026/11/11order Other ***Aid***2026/11/11order Other ***Sam***2026/11/11order Other ***
-
Lia***2026/11/11order Other ***Noa***2026/11/11order Other ***Oli***2026/11/11order Other ***
-
Eli***2026/11/11order Other ***Wil***2026/11/11order Other ***Jam***2026/11/11order Other ***
-
Luc***2026/11/11order Other ***
-
Mas***2026/11/11order Other ***
-
Dan***2026/11/11order Other ***
-
Jac***2026/11/11order Other ***
-
Owe***2026/11/11order Other ***
-
The***2026/11/11order Other ***
-
Lia***2026/11/11order Other ***
-
Wil***2026/11/11order Other ***
Informations sur l'examen de certification CISSP
Le CISSP est une certification mondialement reconnue en cybersécurité, destinée aux professionnels expérimentés, managers et dirigeants. Elle valide des compétences techniques et managériales approfondies pour concevoir, mettre en œuvre et gérer la sécurité globale d’une organisation. Avec le CISSP, vous validez votre expertise, développez votre carrière et bénéficiez du soutien d'une communauté mondiale de professionnels de la cybersécurité.

Nom de l'examen:
Professionnel certifié en sécurité des systèmes d'information (CISSP)
Professionnel certifié en sécurité des systèmes d'information (CISSP)
Frais d'examen:
$749
$749
Format de l'examen:
QCM et questions avancées
QCM et questions avancées
Durée de l'examen:
3 heures
3 heures
Nombre de questions:
100 - 150
100 - 150
Score de réussite:
700 (sur 1000 points)
700 (sur 1000 points)
Exigences d'expérience:
Les candidats doivent justifier d'au moins cinq ans d'expérience professionnelle à temps plein dans deux ou plusieurs des huit domaines du CISSP. Un diplôme en informatique ou en TI peut remplacer jusqu'à un an d'expérience, tout comme une certification approuvée par ISC2. Une seule année peut être validée. Les stages et emplois à temps partiel sont acceptés. Les candidats sans expérience suffisante peuvent devenir Associate of ISC2 après réussite et disposent de six ans pour acquérir l'expérience requise.Le CISSP est une certification mondialement reconnue en cybersécurité, destinée aux professionnels expérimentés, managers et dirigeants. Elle valide des compétences techniques et managériales approfondies pour concevoir, mettre en œuvre et gérer la sécurité globale d’une organisation. Avec le CISSP, vous validez votre expertise, développez votre carrière et bénéficiez du soutien d'une communauté mondiale de professionnels de la cybersécurité.
Nom de l'examen:
Professionnel certifié en sécurité des systèmes d'information (CISSP)
Professionnel certifié en sécurité des systèmes d'information (CISSP)
Frais d'examen:
$749
$749
Format de l'examen:
QCM et questions avancées
QCM et questions avancées
Durée de l'examen:
3 heures
3 heures
Nombre de questions:
100 - 150
100 - 150
Score de réussite:
700 (sur 1000 points)
700 (sur 1000 points)
Exigences d'expérience:
Les candidats doivent justifier d'au moins cinq ans d'expérience professionnelle à temps plein dans deux ou plusieurs des huit domaines du CISSP. Un diplôme en informatique ou en TI peut remplacer jusqu'à un an d'expérience, tout comme une certification approuvée par ISC2. Une seule année peut être validée. Les stages et emplois à temps partiel sont acceptés. Les candidats sans expérience suffisante peuvent devenir Associate of ISC2 après réussite et disposent de six ans pour acquérir l'expérience requise.Introduction à la certification CISSP
1.Qu'est-ce que la certification CISSP ?
La CISSP (Certified Information Systems Security Professional / Professionnel certifié en sécurité des systèmes d'information) est une certification en sécurité de l'information reconnue mondialement et indépendante des fournisseurs. Gérée par ISC2, elle valide votre capacité à concevoir, mettre en œuvre et gérer un programme de cybersécurité de premier ordre. En tant que l'une des certifications les plus prestigieuses du domaine, la CISSP démontre une maîtrise des huit domaines de la sécurité — ce qui en fait la référence incontournable pour les professionnels de la sécurité dans le monde entier.
2.Quels sont les domaines de l'examen CISSP ?
L'examen CISSP couvre huit domaines principaux du Common Body of Knowledge (CBK) :
- Sécurité et gestion des risques
- Sécurité des actifs
- Architecture et ingénierie de la sécurité
- Sécurité des communications et des réseaux
- Gestion des identités et des accès (IAM)
- Évaluation et tests de sécurité
- Opérations de sécurité
- Sécurité du développement logiciel
Chaque domaine possède un poids spécifique dans l'examen, le domaine "Sécurité et gestion des risques" étant le plus important avec 15 %.
3.Quel est le format et quelles sont les exigences de l'examen CISSP ?
L'examen CISSP utilise le format de test adaptatif informatisé (CAT, Computerized Adaptive Testing) pour les candidats anglophones, avec 100 à 150 questions à compléter en 4 heures. Les candidats doivent justifier d'au moins cinq ans d'expérience professionnelle rémunérée cumulée dans deux ou plusieurs des huit domaines du CBK. Un diplôme universitaire de quatre ans ou une certification approuvée peut remplacer une année d'expérience. La réussite nécessite un score pondéré de 700 sur 1000.
4.Pourquoi obtenir la certification CISSP ?
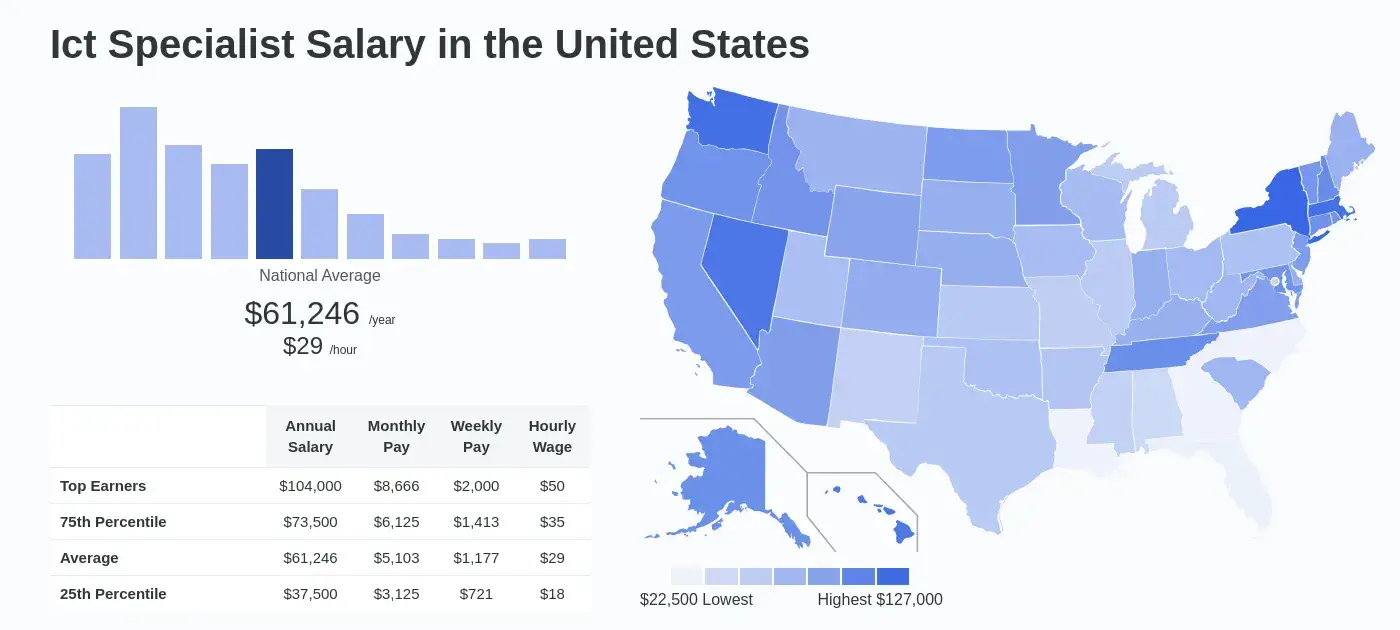
La CISSP figure régulièrement parmi les certifications IT les mieux rémunérées au monde. Les professionnels certifiés déclarent des salaires nettement supérieurs à ceux de leurs homologues non certifiés, avec des revenus annuels moyens dépassant 120 000 dollars aux États-Unis. Au-delà de la rémunération, la CISSP ouvre la voie à des postes de haut niveau tels que CISO, Directeur de la sécurité et Architecte de sécurité. Elle est reconnue par les gouvernements et les entreprises du monde entier et répond aux exigences de conformité DoD 8570.
5.Qui devrait passer l'examen CISSP ?
La CISSP est conçue pour des professionnels de la sécurité expérimentés souhaitant évoluer vers des postes de direction. Les candidats idéaux incluent : responsables et directeurs de la sécurité, directeurs informatiques et CISO, consultants et analystes en sécurité, auditeurs de sécurité et architectes réseau. Si vous disposez de cinq ans ou plus d'expérience pratique en sécurité et souhaitez influencer la stratégie de sécurité de votre organisation, la CISSP est la certification adaptée à votre parcours professionnel.
6.La certification CISSP vaut-elle le coup en 2026 ?
Absolument. À mesure que les cybermenaces gagnent en ampleur et en sophistication, les organisations subissent une pression croissante pour recruter des leaders en sécurité certifiés. Les titulaires de la CISSP sont très recherchés à l'échelle mondiale, et les offres d'emploi exigeant cette certification augmentent d'année en année. Au-delà de l'évolution de carrière, cette certification est un gage de crédibilité, de fiabilité et d'engagement professionnel — des qualités qui influencent directement les décisions de recrutement et les négociations salariales au niveau exécutif.
7.Comment maintenir la certification CISSP ?
La certification CISSP doit être renouvelée tous les trois ans. Pour la maintenir, les professionnels certifiés doivent obtenir 120 crédits de formation professionnelle continue (CPE, Continuing Professional Education) sur un cycle de trois ans et payer des frais annuels de maintenance (AMF, Annual Maintenance Fee). Les crédits CPE peuvent être obtenus via des formations en sécurité, des conférences, des webinaires, la rédaction d’articles ou du bénévolat — garantissant ainsi que vos connaissances restent à jour dans un domaine en constante évolution.
8.Commencez dès aujourd’hui votre parcours vers la réussite CISSP
Des milliers de professionnels de la sécurité ont transformé leur carrière grâce à la certification CISSP. Que vous visiez votre premier poste senior en sécurité ou que vous vous positionniez pour un rôle de direction (C-suite), la CISSP vous apporte les qualifications, les connaissances et la crédibilité nécessaires pour y parvenir. Des ressources d'étude complètes, des examens pratiques et des programmes de préparation dirigés par des experts sont disponibles pour vous aider à réussir avec confiance — n'attendez pas pour franchir la prochaine étape de votre carrière.
9.Examens blancs SPOTO CISSP face au Guide d'étude officiel : taux de réussite
| Critère | examen blanc | Préparation officielle |
|---|---|---|
| Ce que c'est | Une collection de questions composée de questions et réponses d'examen 100 % authentiques | Supports de PMP : le Guide d'étude officiel, des exemples de questions et les objectifs de l'examen |
| Taux de réussite | Le taux de réussite des examens blancs SPOTO est proche de 100 %. | L'examen de certification CISSP a un taux de réussite de seulement 20–30 %, selon la qualité de votre préparation. |
| Valeur pédagogique | Vous pouvez rapidement comprendre les types de questions d'examen, le niveau de difficulté et l'essentiel de l'examen réel. | construire les concepts depuis la base |
| Exactitude | Contient 100 % des questions réelles de l'examen, bien que le nombre de questions de l'examen blanc dépasse le nombre de questions de l'examen réel. | Les ressources gratuites couvrent tous les sujets de l'examen mais ne mettent pas en évidence les domaines clés ; elles diffèrent également considérablement de l'examen réel. |
| Explications | Fournit des réponses correctes vérifiées par des experts accompagnées d'explications brèves. | Approfondi, avec des concepts liés aux objectifs |
| Coût | L'exactitude d'une banque de questions est liée au coût de l'examen ; un budget plus important est nécessaire pour obtenir les questions et réponses d'examen les plus à jour. | Gratuit ou plus cher |
| Meilleur usage | Si vous voulez augmenter votre taux de réussite à l'examen, les examens blancs sont les meilleurs supports d'étude. | apprendre les domaines et construire les bases |
10.Explication des 8 domaines de l’examen CISSP
Domaine 1 CISSP : Sécurité et gestion des risques
Premier domaine de la certification CISSP, Sécurité et gestion des risques représente environ 16 % de l’examen. Il couvre les principes fondamentaux de la cybersécurité, y compris les bases de la sécurité et les techniques utilisées pour identifier, évaluer et gérer les risques. Les candidats explorent également la gouvernance et la conformité de sécurité, en apprenant comment ces éléments soutiennent les stratégies de sécurité organisationnelles et garantissent le respect des réglementations, politiques et normes sectorielles applicables.
Domaine 2 CISSP : Sécurité des actifs
Représentant 10 % de l’examen CISSP, le deuxième domaine se concentre sur la protection des actifs organisationnels comme composante clé d’un programme de cybersécurité efficace. Il examine comment préserver la confidentialité, l’intégrité et la disponibilité de ressources précieuses, notamment les documents numériques, les bases de données et l’infrastructure physique.
Domaine 3 CISSP : Architecture et ingénierie de sécurité
Représentant 13 % de l’examen CISSP, ce domaine examine les principes et pratiques liés au développement de systèmes et d’architectures d’information sécurisés. Il se concentre sur l’établissement de mesures de protection techniques efficaces, de protocoles de sécurité et de processus opérationnels visant à protéger les données et l’infrastructure de l’organisation contre les menaces potentielles.
Les candidats apprennent à concevoir, mettre en œuvre et maintenir des systèmes sécurisés tout en traitant leur capacité à résister aux attaques, à détecter les incidents de sécurité et à se remettre des interruptions. Le domaine couvre également différents environnements et plateformes informatiques, avec une attention particulière à la cryptographie et à son rôle dans la protection des données au repos et en transit.
Domaine 4 CISSP : Communication et sécurité des réseaux
Le quatrième domaine représente 14 % de l’examen CISSP et se concentre sur la sécurisation des réseaux organisationnels et des canaux de communication. Il explore les principes de l’architecture réseau, la mise en œuvre sécurisée et les contrôles de sécurité efficaces conçus pour prévenir les accès non autorisés et protéger contre des menaces telles que l’écoute clandestine, les attaques de l’homme du milieu et autres attaques basées sur le réseau.
Domaine 5 CISSP : Gestion des identités et des accès (IAM)
Constituant 13 % de l’examen CISSP, ce domaine couvre les technologies, politiques et procédures utilisées par les organisations pour gérer les identités des utilisateurs et contrôler l’accès aux systèmes d’information. Les sujets clés incluent l’identification, l’authentification et l’autorisation, ainsi que l’administration des privilèges d’accès. Les candidats apprennent à appliquer des principes d’accès basés sur les rôles et à garantir que les utilisateurs ne reçoivent que les permissions nécessaires pour exercer leurs responsabilités assignées.
Domaine 6 CISSP : Tests et évaluation de sécurité
Le sixième domaine représente 12 % de l’examen CISSP et se concentre sur les méthodes utilisées pour évaluer la posture de sécurité globale d’une organisation. Il couvre les tests de sécurité, les techniques d’évaluation et l’identification des vulnérabilités, aidant les organisations à découvrir les faiblesses et les défauts de configuration avant que les attaquants ne puissent les exploiter. L’objectif est de renforcer les défenses des systèmes et d’améliorer leur capacité à résister aux menaces de sécurité potentielles.
Domaine 7 CISSP : Opérations de sécurité
Représentant 13 % de l’examen de certification CISSP, Opérations de sécurité aborde les processus et activités opérationnels nécessaires pour protéger les actifs informationnels d’une organisation. Il couvre des pratiques essentielles telles que la réponse aux incidents, la reprise après sinistre et la surveillance continue de la sécurité. Les candidats apprennent à maintenir des opérations sécurisées, à répondre efficacement aux menaces émergentes et à garantir la résilience de l’entreprise pendant des événements de sécurité inattendus.
Domaine 8 CISSP : Sécurité du développement logiciel
Le huitième domaine constitue 10 % de l’examen CISSP et explore les pratiques de sécurité nécessaires pour développer des logiciels fiables avec un minimum de vulnérabilités. Il met l’accent sur l’intégration de contrôles de sécurité et de meilleures pratiques tout au long du cycle de vie du développement logiciel (SDLC), couvrant chaque étape, de la planification et de la conception initiales à la mise en œuvre, au déploiement et à la maintenance continue.
11.Exactitude et taux de réussite des questions d’entraînement CISSP 2026 de SPOTO
Les questions d’entraînement CISSP de SPOTO affichent un taux de réussite de 100 % ; nous avons déjà aidé des milliers de candidats à réussir leurs examens de certification. Vous pouvez trouver de nombreux témoignages de candidats sur Trustpilot (avis sur les questions d’entraînement SPOTO) qui soutiennent les banques de questions de SPOTO. Nous fournissons des questions et réponses d’examen 100 % authentiques — vous pouvez faire entièrement confiance à SPOTO. Vous pouvez également trouver des avis et des discussions sur SPOTO sur Reddit et d’autres forums en ligne.
Latest Passing Reports from SPOTO Candidates
RELATED Practice test
How Much Can You Make with the Certification?
Certified professionals can earn up to 40-percent more than their non-certified peers.