SPOTO Liste der Prüfungsfragen
SPOTO
Last Updated Time: 2026/11/10
Language: English
-
Luc***2026/11/11order Other ***Hen***2026/11/11order Other ***Ale***2026/11/11order Other ***
-
Mas***2026/11/11order Other ***Mic***2026/11/11order Other ***Eth***2026/11/11order Other ***
-
Dan***2026/11/11order Other ***Jac***2026/11/11order Other ***Log***2026/11/11order Other ***
-
Jac***2026/11/11order Other ***Lev***2026/11/11order Other ***Seb***2026/11/11order Other ***
-
Mat***2026/11/11order Other ***Jac***2026/11/11order Other ***Owe***2026/11/11order Other ***
-
The***2026/11/11order Other ***Aid***2026/11/11order Other ***Sam***2026/11/11order Other ***
-
Lia***2026/11/11order Other ***Noa***2026/11/11order Other ***Oli***2026/11/11order Other ***
-
Eli***2026/11/11order Other ***Wil***2026/11/11order Other ***Jam***2026/11/11order Other ***
-
Luc***2026/11/11order Other ***
-
Mas***2026/11/11order Other ***
-
Dan***2026/11/11order Other ***
-
Jac***2026/11/11order Other ***
-
Owe***2026/11/11order Other ***
-
The***2026/11/11order Other ***
-
Lia***2026/11/11order Other ***
-
Wil***2026/11/11order Other ***
Informationen zur CISSP-Zertifizierungsprüfung
Der CISSP ist eine weltweit anerkannte Zertifizierung im Bereich Cybersicherheit, die sich an erfahrene Fachkräfte, Manager und Führungskräfte richtet. Sie bestätigt tiefgehende technische und organisatorische Kenntnisse zur Gestaltung und Verwaltung der Informationssicherheit. Mit dem CISSP entwickeln Sie Ihre Karriere weiter und werden Teil einer globalen Community.

Prüfungsname:
Certified Information Systems Security Professional (CISSP)
Certified Information Systems Security Professional (CISSP)
Prüfungsgebühr:
$749
$749
Prüfungsformat:
Multiple-Choice und fortgeschrittene Fragetypen
Multiple-Choice und fortgeschrittene Fragetypen
Prüfungsdauer:
3 Stunden
3 Stunden
Anzahl der Fragen:
100 - 150
100 - 150
Bestehenspunktzahl:
700 (von 1000 Punkten)
700 (von 1000 Punkten)
Erfahrungsanforderungen:
Kandidaten müssen über mindestens fünf Jahre kumulative Vollzeit-Berufserfahrung in zwei oder mehr der acht Domänen des aktuellen CISSP-Prüfungsleitfadens verfügen. Ein postsekundärer Abschluss (Bachelor oder Master) in Informatik, Informationstechnologie (IT) oder verwandten Fachbereichen kann bis zu einem Jahr der erforderlichen Erfahrung ersetzen, oder eine zusätzliche Qualifikation aus der von ISC2 genehmigten Liste kann bis zu einem Jahr der erforderlichen Erfahrung ersetzen. Es kann nur ein Jahr Erfahrung erlassen werden. Teilzeitarbeit und Praktika können ebenfalls auf die Erfahrungsanforderungen angerechnet werden. Ein Kandidat, der nicht über die erforderliche Erfahrung verfügt, um CISSP zu werden, kann durch erfolgreiches Bestehen der CISSP-Prüfung Associate of ISC2 werden. Der Associate of ISC2 hat dann sechs Jahre Zeit, um die erforderliche fünfjährige Erfahrung zu erwerben.Der CISSP ist eine weltweit anerkannte Zertifizierung im Bereich Cybersicherheit, die sich an erfahrene Fachkräfte, Manager und Führungskräfte richtet. Sie bestätigt tiefgehende technische und organisatorische Kenntnisse zur Gestaltung und Verwaltung der Informationssicherheit. Mit dem CISSP entwickeln Sie Ihre Karriere weiter und werden Teil einer globalen Community.
Prüfungsname:
Certified Information Systems Security Professional (CISSP)
Certified Information Systems Security Professional (CISSP)
Prüfungsgebühr:
$749
$749
Prüfungsformat:
Multiple-Choice und fortgeschrittene Fragetypen
Multiple-Choice und fortgeschrittene Fragetypen
Prüfungsdauer:
3 Stunden
3 Stunden
Anzahl der Fragen:
100 - 150
100 - 150
Bestehenspunktzahl:
700 (von 1000 Punkten)
700 (von 1000 Punkten)
Erfahrungsanforderungen:
Kandidaten müssen über mindestens fünf Jahre kumulative Vollzeit-Berufserfahrung in zwei oder mehr der acht Domänen des aktuellen CISSP-Prüfungsleitfadens verfügen. Ein postsekundärer Abschluss (Bachelor oder Master) in Informatik, Informationstechnologie (IT) oder verwandten Fachbereichen kann bis zu einem Jahr der erforderlichen Erfahrung ersetzen, oder eine zusätzliche Qualifikation aus der von ISC2 genehmigten Liste kann bis zu einem Jahr der erforderlichen Erfahrung ersetzen. Es kann nur ein Jahr Erfahrung erlassen werden. Teilzeitarbeit und Praktika können ebenfalls auf die Erfahrungsanforderungen angerechnet werden. Ein Kandidat, der nicht über die erforderliche Erfahrung verfügt, um CISSP zu werden, kann durch erfolgreiches Bestehen der CISSP-Prüfung Associate of ISC2 werden. Der Associate of ISC2 hat dann sechs Jahre Zeit, um die erforderliche fünfjährige Erfahrung zu erwerben.Einführung in die CISSP-Zertifizierung
1.Was ist die CISSP-Zertifizierung?
Die CISSP (Certified Information Systems Security Professional / Zertifizierter Informationssystemsicherheits-Experte) ist eine weltweit anerkannte, herstellerneutrale Zertifizierung im Bereich der Informationssicherheit. Sie wird von ISC2 verwaltet und bestätigt Ihre Fähigkeit, ein erstklassiges Cybersicherheitsprogramm zu entwerfen, zu implementieren und zu betreiben. Als eine der angesehensten Qualifikationen in diesem Bereich weist die CISSP eine umfassende Expertise in acht Sicherheitsdomänen nach — und gilt damit als Goldstandard für Sicherheitsfachkräfte weltweit.
2.Welche Domänen umfasst die CISSP-Prüfung?
Die CISSP-Prüfung deckt acht Kerndomänen des Common Body of Knowledge (CBK) ab:
- Sicherheits- und Risikomanagement
- Vermögenssicherheit
- Sicherheitsarchitektur und -technik
- Kommunikations- und Netzwerksicherheit
- Identitäts- und Zugriffsmanagement (IAM)
- Sicherheitsbewertung und -prüfung
- Sicherheitsbetrieb
- Sicherheit in der Softwareentwicklung
Jede Domäne hat eine bestimmte Gewichtung in der Prüfung, wobei "Sicherheits- und Risikomanagement" mit 15 % am stärksten gewichtet ist.
3.Wie sind Format und Anforderungen der CISSP-Prüfung?
Die CISSP-Prüfung verwendet für englischsprachige Kandidaten ein computergestütztes adaptives Testverfahren (CAT, Computerized Adaptive Testing) und besteht aus 100 bis 150 Fragen, die innerhalb von 4 Stunden zu bearbeiten sind. Kandidaten müssen über mindestens fünf Jahre kumulierte, bezahlte Berufserfahrung in zwei oder mehr der acht CBK-Domänen verfügen. Ein vierjähriger Hochschulabschluss oder eine anerkannte Qualifikation kann ein Jahr Berufserfahrung ersetzen. Zum Bestehen ist eine skalierte Punktzahl von 700 von 1000 erforderlich.
4.Warum sollte man die CISSP-Zertifizierung erwerben?
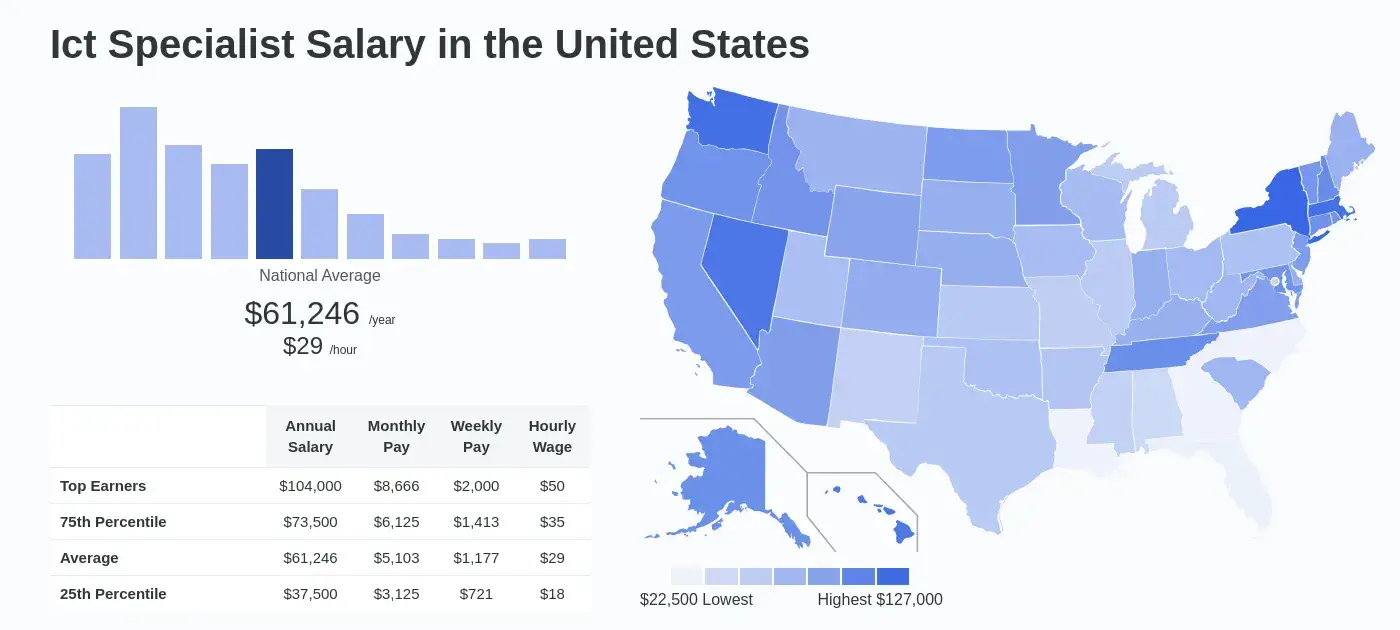
Die CISSP zählt weltweit konstant zu den bestbezahlten IT-Zertifizierungen. Zertifizierte Fachkräfte berichten von deutlich höheren Gehältern im Vergleich zu nicht zertifizierten Kollegen, mit einem durchschnittlichen Jahreseinkommen von über 120.000 US-Dollar in den Vereinigten Staaten. Über die Vergütung hinaus eröffnet die CISSP Zugang zu Führungspositionen wie CISO, Sicherheitsdirektor und Sicherheitsarchitekt. Sie wird von Regierungen und Unternehmen weltweit anerkannt und erfüllt die Anforderungen der DoD-8570-Konformität.
5.Wer sollte die CISSP-Prüfung ablegen?
Die CISSP richtet sich an erfahrene Sicherheitsfachkräfte, die den nächsten Schritt in Richtung Führungsposition machen möchten. Zu den idealen Kandidaten gehören: Sicherheitsmanager und -direktoren, IT-Direktoren und CISOs, Sicherheitsberater und -analysten, Sicherheitsauditoren sowie Netzwerkarchitekten. Wenn Sie über fünf oder mehr Jahre praktische Erfahrung im Sicherheitsbereich verfügen und die Sicherheitsstrategie Ihres Unternehmens aktiv mitgestalten möchten, ist die CISSP die richtige Zertifizierung für Ihren Karriereweg.
6.Lohnt sich die CISSP-Zertifizierung im Jahr 2026?
Absolut. Da Cyberbedrohungen sowohl in Umfang als auch in Komplexität zunehmen, stehen Unternehmen zunehmend unter Druck, qualifizierte Sicherheitsleiter einzustellen. CISSP-zertifizierte Fachkräfte sind weltweit stark gefragt, und Stellenanzeigen, die CISSP voraussetzen, nehmen Jahr für Jahr zu. Neben der beruflichen Weiterentwicklung steht die Zertifizierung für Glaubwürdigkeit, Vertrauenswürdigkeit und berufliches Engagement — Eigenschaften, die direkten Einfluss auf Einstellungsentscheidungen und Gehaltsverhandlungen auf Führungsebene haben.
7.Wie erhält man die CISSP-Zertifizierung aufrecht?
Die CISSP-Zertifizierung muss alle drei Jahre erneuert werden. Um sie aufrechtzuerhalten, müssen zertifizierte Fachkräfte innerhalb dieses Zeitraums 120 Continuing Professional Education (CPE)-Punkte erwerben und eine jährliche Wartungsgebühr (AMF, Annual Maintenance Fee) entrichten. CPE-Punkte können durch Sicherheitsschulungen, Konferenzen, Webinare, das Verfassen von Fachartikeln oder ehrenamtliche Tätigkeiten erworben werden — so bleibt Ihr Wissen in einem sich schnell entwickelnden Bereich stets aktuell.
8.Beginnen Sie noch heute Ihren Weg zum CISSP-Erfolg
Tausende von Sicherheitsfachkräften haben ihre Karriere durch die CISSP-Zertifizierung entscheidend vorangebracht. Ob Sie Ihre erste leitende Position im Sicherheitsbereich anstreben oder sich für eine Rolle auf Führungsebene (C-Suite) positionieren möchten — die CISSP bietet Ihnen die erforderlichen Qualifikationen, das Wissen und die Glaubwürdigkeit, um dieses Ziel zu erreichen. Umfassende Lernressourcen, Übungsprüfungen und von Experten geleitete Vorbereitungskurse stehen zur Verfügung, um Ihnen ein sicheres Bestehen zu ermöglichen — warten Sie nicht länger, um den nächsten Schritt in Ihrer Karriere zu gehen.
9.SPOTO CISSP Übungstests gegenüber offiziellem Lernleitfaden: Bestehensquote
| Kriterium | Prüfungsfragen PDF | Offizielle Vorbereitung |
|---|---|---|
| Was es ist | Eine Sammlung von Fragen, die zu 100 % aus echten Prüfungsfragen und -antworten besteht | Materialien von PMP: der offizielle Lernleitfaden, Beispielaufgaben und die Prüfungsziele |
| Bestehensquote | Die Erfolgsquote der SPOTO-Übungstests liegt nahe bei 100 %. | Die CISSP-Zertifizierungsprüfung hat eine Bestehensquote von nur 20–30 %, abhängig davon, wie gut Sie sich vorbereitet haben. |
| Lernwert | Sie können schnell die Arten von Prüfungsfragen, den Schwierigkeitsgrad und die Kernpunkte der echten Prüfung verstehen. | Konzepte von Grund auf aufbauen |
| Genauigkeit | Enthält 100 % der tatsächlichen Prüfungsfragen, obwohl die Anzahl der Fragen in den Prüfungsfragen PDF die Anzahl der Fragen der tatsächlichen Prüfung übersteigt. | Die kostenlosen Ressourcen decken alle Prüfungsthemen ab, heben jedoch keine Schlüsselbereiche hervor; außerdem weichen sie erheblich von der tatsächlichen Prüfung ab. |
| Erklärungen | Bietet von Experten geprüfte richtige Antworten zusammen mit kurzen Erklärungen. | Ausführlich, mit Konzepten, die an die Ziele geknüpft sind |
| Kosten | Die Genauigkeit einer Fragenbank ist mit den Prüfungskosten verbunden; ein größeres Budget ist erforderlich, um die aktuellsten Prüfungsfragen und -antworten zu erhalten. | Kostenlos oder teurer |
| Beste Verwendung | Wenn Sie Ihre Bestehensquote erhöhen möchten, sind Prüfungsfragen PDF die besten Lernmaterialien. | die Domänen lernen und die Grundlage aufbauen |
10.Erklärung der 8 Domänen der CISSP-Prüfung
CISSP-Domäne 1: Sicherheit und Risikomanagement
Als erste Domäne der CISSP-Zertifizierung macht Sicherheit und Risikomanagement etwa 16 % der Prüfung aus. Sie deckt die Kernprinzipien der Cybersicherheit ab, einschließlich der Grundlagen der Sicherheit und der Techniken zur Identifizierung, Bewertung und Steuerung von Risiken. Die Kandidaten untersuchen außerdem Sicherheits-Governance und Compliance und lernen, wie diese Elemente organisatorische Sicherheitsstrategien unterstützen und die Einhaltung geltender Vorschriften, Richtlinien und Branchenstandards gewährleisten.
CISSP-Domäne 2: Asset-Sicherheit
Die zweite Domäne macht 10 % der CISSP-Prüfung aus und konzentriert sich auf den Schutz organisatorischer Assets als zentralen Bestandteil eines wirksamen Cybersicherheitsprogramms. Sie untersucht, wie die Vertraulichkeit, Integrität und Verfügbarkeit wertvoller Ressourcen erhalten werden können, einschließlich digitaler Dokumente, Datenbanken und physischer Infrastruktur.
CISSP-Domäne 3: Sicherheitsarchitektur und -engineering
Diese Domäne macht 13 % der CISSP-Prüfung aus und untersucht die Prinzipien und Praktiken, die bei der Entwicklung sicherer Informationssysteme und -architekturen zum Einsatz kommen. Sie konzentriert sich auf die Einrichtung wirksamer technischer Schutzmaßnahmen, Sicherheitsprotokolle und Betriebsprozesse, um die Daten und Infrastruktur der Organisation vor potenziellen Bedrohungen zu schützen.
Die Kandidaten lernen, sichere Systeme zu entwerfen, zu implementieren und zu warten und dabei ihre Fähigkeit zu berücksichtigen, Angriffen zu widerstehen, Sicherheitsvorfälle zu erkennen und sich von Störungen zu erholen. Die Domäne behandelt außerdem verschiedene Computing-Umgebungen und Plattformen, mit besonderem Augenmerk auf Kryptografie und ihre Rolle beim Schutz von Daten im Ruhezustand und bei der Übertragung.
CISSP-Domäne 4: Kommunikations- und Netzwerksicherheit
Die vierte Domäne macht 14 % der CISSP-Prüfung aus und konzentriert sich auf die Sicherung organisatorischer Netzwerke und Kommunikationskanäle. Sie untersucht die Prinzipien der Netzwerkarchitektur, die sichere Implementierung und wirksame Sicherheitskontrollen, die darauf ausgelegt sind, unbefugten Zugriff zu verhindern und vor Bedrohungen wie Abhören, Man-in-the-Middle-Angriffen und anderen netzwerkbasierten Angriffen zu schützen.
CISSP-Domäne 5: Identitäts- und Zugriffsmanagement (IAM)
Diese Domäne macht 13 % der CISSP-Prüfung aus und behandelt die Technologien, Richtlinien und Verfahren, die Organisationen verwenden, um Benutzeridentitäten zu verwalten und den Zugriff auf Informationssysteme zu steuern. Zentrale Themen sind Identifikation, Authentifizierung und Autorisierung sowie die Verwaltung von Zugriffsrechten. Die Kandidaten lernen, rollenbasierte Zugriffsprinzipien anzuwenden und sicherzustellen, dass Benutzer nur die Berechtigungen erhalten, die zur Erfüllung ihrer zugewiesenen Aufgaben erforderlich sind.
CISSP-Domäne 6: Sicherheitstests und -bewertung
Die sechste Domäne macht 12 % der CISSP-Prüfung aus und konzentriert sich auf die Methoden zur Bewertung der Gesamtsicherheitslage einer Organisation. Sie behandelt Sicherheitstests, Bewertungstechniken und die Identifizierung von Schwachstellen und hilft Organisationen, Schwächen und Konfigurationsfehler aufzudecken, bevor Angreifer sie ausnutzen können. Ziel ist es, die Systemverteidigung zu stärken und die Fähigkeit zur Abwehr potenzieller Sicherheitsbedrohungen zu verbessern.
CISSP-Domäne 7: Sicherheitsbetrieb
Sicherheitsbetrieb macht 13 % der CISSP-Zertifizierungsprüfung aus und behandelt die Betriebsprozesse und Aktivitäten, die zum Schutz der Informationsassets einer Organisation erforderlich sind. Sie umfasst wesentliche Praktiken wie Incident Response, Disaster Recovery und kontinuierliche Sicherheitsüberwachung. Die Kandidaten lernen, sichere Abläufe aufrechtzuerhalten, wirksam auf neue Bedrohungen zu reagieren und die Geschäftsresilienz bei unerwarteten Sicherheitsereignissen zu gewährleisten.
CISSP-Domäne 8: Sichere Softwareentwicklung
Die achte Domäne macht 10 % der CISSP-Prüfung aus und untersucht die Sicherheitspraktiken, die erforderlich sind, um zuverlässige Software mit minimalen Schwachstellen zu entwickeln. Sie betont die Integration von Sicherheitskontrollen und Best Practices über den gesamten Softwareentwicklungslebenszyklus (SDLC) hinweg und deckt jede Phase ab, von der ersten Planung und Konzeption über Implementierung und Bereitstellung bis hin zur laufenden Wartung.
11.Genauigkeit und Bestehensquote der SPOTO CISSP-Übungsfragen 2026
Die CISSP-Übungsfragen von SPOTO weisen eine Bestehensquote von 100 % auf; wir haben bereits Tausenden von Kandidaten geholfen, ihre Zertifizierungsprüfungen erfolgreich zu bestehen. Auf Trustpilot (Bewertungen der SPOTO-Übungsfragen) finden Sie zahlreiche Erfahrungsberichte von Kandidaten, die die Fragenbanken von SPOTO befürworten. Wir stellen 100 % authentische Prüfungsfragen und -antworten bereit — Sie können SPOTO voll und ganz vertrauen. Auch auf Reddit und anderen Online-Foren finden Sie Bewertungen und Diskussionen über SPOTO.
Latest Passing Reports from SPOTO Candidates
RELATED Practice test
How Much Can You Make with the Certification?
Certified professionals can earn up to 40-percent more than their non-certified peers.